Domain vzpd.de kaufen?
Wir ziehen mit dem Projekt
vzpd.de um.
Sind Sie am Kauf der Domain
vzpd.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vzpd.de kaufen?
Welche Sicherheitsvorkehrungen und Verschlüsselungstechniken werden von verschiedenen VPN-Protokollen wie OpenVPN, L2TP/IPsec und IKEv2 bereitgestellt, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten?
OpenVPN verwendet eine starke Verschlüsselung und Authentifizierung, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten. L2TP/IPsec bietet eine Kombination aus dem Layer 2 Tunneling Protocol und dem IPsec-Protokoll, um eine sichere Verbindung zu gewährleisten. IKEv2 bietet eine robuste Verschlüsselung und Schlüsselaustauschmechanismen, um die Sicherheit der Benutzerdaten zu gewährleisten. Alle drei Protokolle bieten auch verschiedene Sicherheitsvorkehrungen wie Authentifizierungsmethoden und Schlüsselmanagement, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten. **
Was sind die wichtigsten Vorteile der Verschlüsselung von Daten für die Sicherheit und Privatsphäre von Benutzern?
Die Verschlüsselung von Daten schützt vor unbefugtem Zugriff durch Dritte, da die Informationen nur mit einem Schlüssel entschlüsselt werden können. Dadurch wird die Vertraulichkeit der Daten gewährleistet und das Risiko von Datenlecks minimiert. Zudem stärkt die Verschlüsselung das Vertrauen der Benutzer in die Sicherheit ihrer persönlichen Informationen. **

Ähnliche Suchbegriffe für L2TP
Top-Angebote
Produkte zum Begriff L2TP:
-
TP-LINK Omada AX3000 Gigabit DSL-Gateway für Desktops Gateway 2,4 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0 (8885020626759)TP-LINK Omada AX3000 Gigabit DSL-Gateway für Desktops Gateway 2,4 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0283,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vor- und Nachteile der End-to-End-Verschlüsselung für die Sicherheit und Privatsphäre von Kommunikation?
Vorteile: End-to-End-Verschlüsselung bietet eine hohe Sicherheit, da nur die Kommunikationspartner die Nachrichten entschlüsseln können. Sie schützt die Privatsphäre, da Dritte keinen Zugriff auf die Inhalte haben. Es verhindert Abhören und Mitlesen von Nachrichten. Nachteile: Es kann schwierig sein, den Schlüssel sicher zu verwalten und zu teilen. Bei Verlust des Schlüssels können die Daten nicht wiederhergestellt werden. Die Verschlüsselung kann auch die Arbeit von Sicherheitsbehörden behindern, wenn sie auf verschlüsselte Kommunikation zugreifen müssen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
-
Welche Protokolle werden typischerweise zur Server-Kommunikation in einem lokalen Netzwerk verwendet? Warum ist die Verschlüsselung von Server-Kommunikation wichtig?
Typischerweise werden Protokolle wie TCP/IP, HTTP, FTP und SSH zur Server-Kommunikation in einem lokalen Netzwerk verwendet. Die Verschlüsselung von Server-Kommunikation ist wichtig, um die Vertraulichkeit, Integrität und Authentizität der übertragenen Daten zu gewährleisten und Angriffe von Dritten zu verhindern. Ohne Verschlüsselung könnten sensible Informationen abgefangen, manipuliert oder gestohlen werden. **
-
Was sind die grundlegenden Prinzipien der Verschlüsselung und warum ist sie für die Sicherheit von Daten und Kommunikation so wichtig?
Die grundlegenden Prinzipien der Verschlüsselung sind Vertraulichkeit, Integrität und Authentizität. Sie sorgt dafür, dass Daten nur von autorisierten Personen gelesen werden können, verhindert Manipulationen und stellt sicher, dass die Kommunikation von vertrauenswürdigen Absendern stammt. Dadurch wird die Sicherheit von Daten und Kommunikation gewährleistet und sensible Informationen vor unbefugtem Zugriff geschützt. **
Wie kann die Sicherheit und Vertraulichkeit von Daten durch Verschlüsselung gewährleistet werden?
Durch Verschlüsselung werden Daten in unverständliche Zeichen umgewandelt, die nur mit einem Schlüssel entschlüsselt werden können. Dieser Schlüssel wird nur autorisierten Personen zur Verfügung gestellt. Dadurch wird sichergestellt, dass Unbefugte keinen Zugriff auf die vertraulichen Informationen haben. **
Wie kann man eine sichere Verbindung zu einem Netzwerk herstellen, um die Privatsphäre und Sicherheit der übertragenen Daten zu gewährleisten?
Um eine sichere Verbindung zu einem Netzwerk herzustellen, sollte man ein Virtual Private Network (VPN) verwenden, das die Daten verschlüsselt und den Datenverkehr über einen sicheren Tunnel leitet. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu aktualisieren, um unbefugten Zugriff zu verhindern. Die Verwendung von Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, indem ein weiterer Bestätigungsschritt erforderlich ist, um auf das Netzwerk zuzugreifen. Schließlich ist es wichtig, regelmäßig Software-Updates und Sicherheitspatches zu installieren, um potenzielle Sicherheitslücken zu schließen und die Privatsphäre zu schützen. **
Top-Angebote
Produkte zum Begriff L2TP:
-
Welche Sicherheitsvorkehrungen und Verschlüsselungstechniken werden von verschiedenen VPN-Protokollen wie OpenVPN, L2TP/IPsec und IKEv2 bereitgestellt, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten?
OpenVPN verwendet eine starke Verschlüsselung und Authentifizierung, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten. L2TP/IPsec bietet eine Kombination aus dem Layer 2 Tunneling Protocol und dem IPsec-Protokoll, um eine sichere Verbindung zu gewährleisten. IKEv2 bietet eine robuste Verschlüsselung und Schlüsselaustauschmechanismen, um die Sicherheit der Benutzerdaten zu gewährleisten. Alle drei Protokolle bieten auch verschiedene Sicherheitsvorkehrungen wie Authentifizierungsmethoden und Schlüsselmanagement, um die Privatsphäre und Sicherheit der Benutzerdaten zu gewährleisten. **
-
Was sind die wichtigsten Vorteile der Verschlüsselung von Daten für die Sicherheit und Privatsphäre von Benutzern?
Die Verschlüsselung von Daten schützt vor unbefugtem Zugriff durch Dritte, da die Informationen nur mit einem Schlüssel entschlüsselt werden können. Dadurch wird die Vertraulichkeit der Daten gewährleistet und das Risiko von Datenlecks minimiert. Zudem stärkt die Verschlüsselung das Vertrauen der Benutzer in die Sicherheit ihrer persönlichen Informationen. **
-
Was sind die Vor- und Nachteile der End-to-End-Verschlüsselung für die Sicherheit und Privatsphäre von Kommunikation?
Vorteile: End-to-End-Verschlüsselung bietet eine hohe Sicherheit, da nur die Kommunikationspartner die Nachrichten entschlüsseln können. Sie schützt die Privatsphäre, da Dritte keinen Zugriff auf die Inhalte haben. Es verhindert Abhören und Mitlesen von Nachrichten. Nachteile: Es kann schwierig sein, den Schlüssel sicher zu verwalten und zu teilen. Bei Verlust des Schlüssels können die Daten nicht wiederhergestellt werden. Die Verschlüsselung kann auch die Arbeit von Sicherheitsbehörden behindern, wenn sie auf verschlüsselte Kommunikation zugreifen müssen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
Ähnliche Suchbegriffe für L2TP
-
TP-LINK Omada AX3000 Gigabit DSL-Gateway für Desktops Gateway 2,4 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0 (8885020626759)TP-LINK Omada AX3000 Gigabit DSL-Gateway für Desktops Gateway 2,4 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0283,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TP-LINK Omada 4G+ Cat6 Gigabit Rackmount DSL Gateway 1 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0 RJ-45 Rack-Modul (8885020626797)TP-LINK Omada 4G+ Cat6 Gigabit Rackmount DSL Gateway 1 Gbps DHCP IPSec L2TP PPTP VOIP VPN xDSL USB 3.0 RJ-45 Rack-Modul422,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
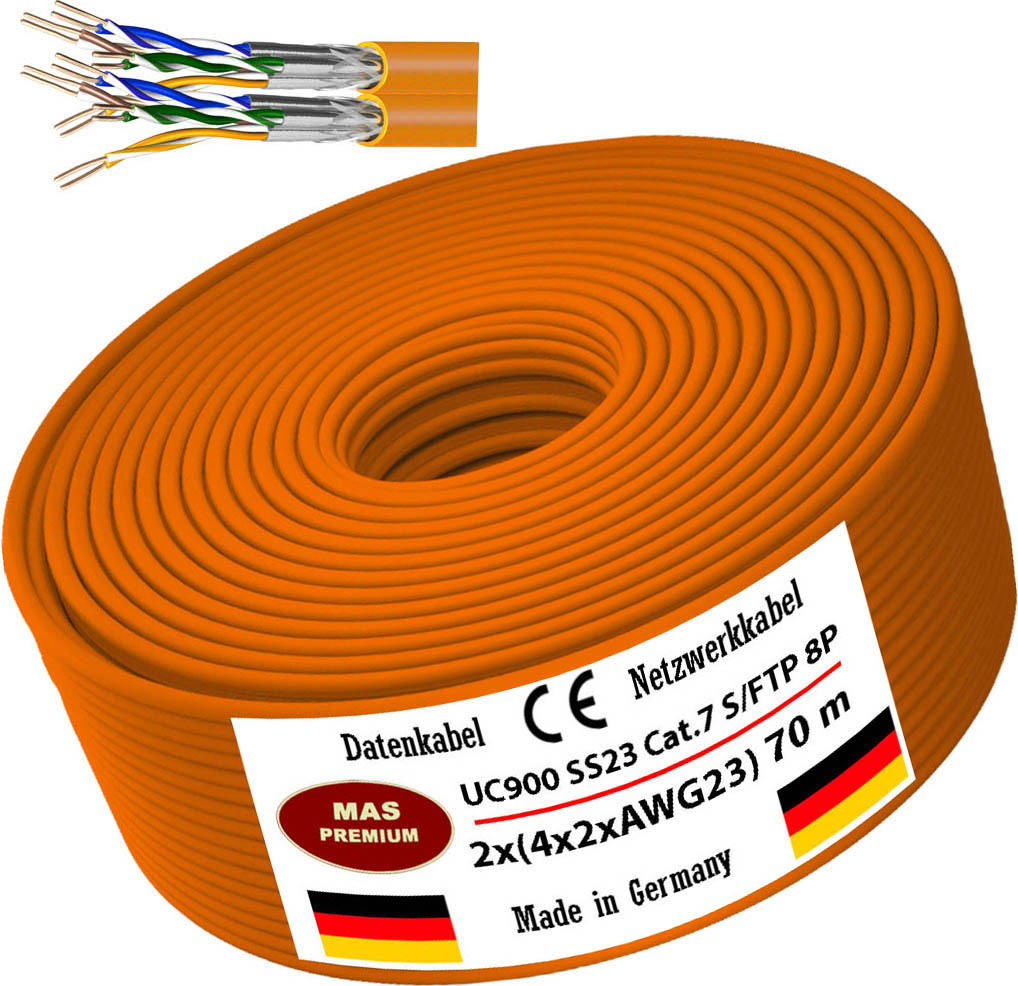
70m CAT7 Duplex UC900SS23 Daten-Netzwerk-Verlege-Kommunikationskabel Halogenfrei70m Datenkabel UC900 SS23 Cat.Installationskabel für den Innenbereich UC900 SS23 Cat.7 S/FTP 2x4P Ccas1d1a1. Kupfer-Datenkabel der Kategorie Kat. 7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 2x4-paarige Duplex Verlegekabel mit 2x8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik.Verwendung: zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem Material nach und Eurobrandklasse Cca s1d1a1. Die Schirmung erfüllt mit einer Kopplungsdämpfung von 85 dB die Trennklasse D nach EN50174. Das Kabel ist zukunftssicher für alle Anwendungen nach Klasse C, D, E, EA, F und FA und geeignet zum Betrieb von PoE und PoE+ über eine Channellänge nach Klasse C, D, E, EA, F311,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Protokolle werden typischerweise zur Server-Kommunikation in einem lokalen Netzwerk verwendet? Warum ist die Verschlüsselung von Server-Kommunikation wichtig?
Typischerweise werden Protokolle wie TCP/IP, HTTP, FTP und SSH zur Server-Kommunikation in einem lokalen Netzwerk verwendet. Die Verschlüsselung von Server-Kommunikation ist wichtig, um die Vertraulichkeit, Integrität und Authentizität der übertragenen Daten zu gewährleisten und Angriffe von Dritten zu verhindern. Ohne Verschlüsselung könnten sensible Informationen abgefangen, manipuliert oder gestohlen werden. **
-
Was sind die grundlegenden Prinzipien der Verschlüsselung und warum ist sie für die Sicherheit von Daten und Kommunikation so wichtig?
Die grundlegenden Prinzipien der Verschlüsselung sind Vertraulichkeit, Integrität und Authentizität. Sie sorgt dafür, dass Daten nur von autorisierten Personen gelesen werden können, verhindert Manipulationen und stellt sicher, dass die Kommunikation von vertrauenswürdigen Absendern stammt. Dadurch wird die Sicherheit von Daten und Kommunikation gewährleistet und sensible Informationen vor unbefugtem Zugriff geschützt. **
-
Wie kann die Sicherheit und Vertraulichkeit von Daten durch Verschlüsselung gewährleistet werden?
Durch Verschlüsselung werden Daten in unverständliche Zeichen umgewandelt, die nur mit einem Schlüssel entschlüsselt werden können. Dieser Schlüssel wird nur autorisierten Personen zur Verfügung gestellt. Dadurch wird sichergestellt, dass Unbefugte keinen Zugriff auf die vertraulichen Informationen haben. **
-
Wie kann man eine sichere Verbindung zu einem Netzwerk herstellen, um die Privatsphäre und Sicherheit der übertragenen Daten zu gewährleisten?
Um eine sichere Verbindung zu einem Netzwerk herzustellen, sollte man ein Virtual Private Network (VPN) verwenden, das die Daten verschlüsselt und den Datenverkehr über einen sicheren Tunnel leitet. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu aktualisieren, um unbefugten Zugriff zu verhindern. Die Verwendung von Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, indem ein weiterer Bestätigungsschritt erforderlich ist, um auf das Netzwerk zuzugreifen. Schließlich ist es wichtig, regelmäßig Software-Updates und Sicherheitspatches zu installieren, um potenzielle Sicherheitslücken zu schließen und die Privatsphäre zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.